
📦 GitHub 全球红队渗透资源中转站。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
🚨 GitHub 监控消息提醒
🚨 发现关键词: #Burp #渗透
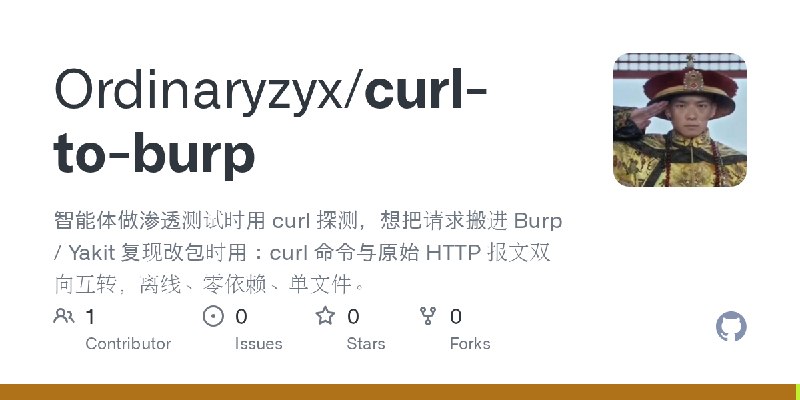
📦 项目名称: curl-to-burp
👤 项目作者: Ordinaryzyx
🛠 开发语言: Java
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 15:55:44
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #Burp #渗透
📦 项目名称: curl-to-burp
👤 项目作者: Ordinaryzyx
🛠 开发语言: Java
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 15:55:44
📝 项目描述:
智能体做渗透测试时用 curl 探测,想把请求搬进 Burp / Yakit 复现改包时用:curl 命令与原始 HTTP 报文双向互转,离线、零依赖、单文件。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #靶场 #漏洞
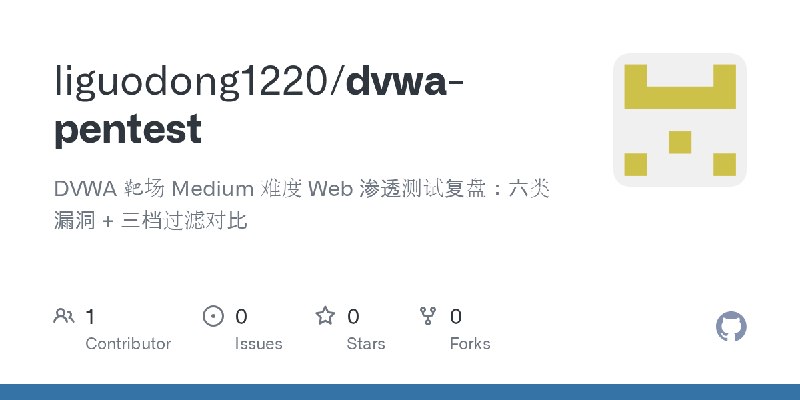
📦 项目名称: dvwa-pentest
👤 项目作者: liguodong1220
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 13:26:04
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #靶场 #漏洞
📦 项目名称: dvwa-pentest
👤 项目作者: liguodong1220
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 13:26:04
📝 项目描述:
DVWA 靶场 Medium 难度 Web 渗透测试复盘:六类漏洞 + 三档过滤对比🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #漏洞
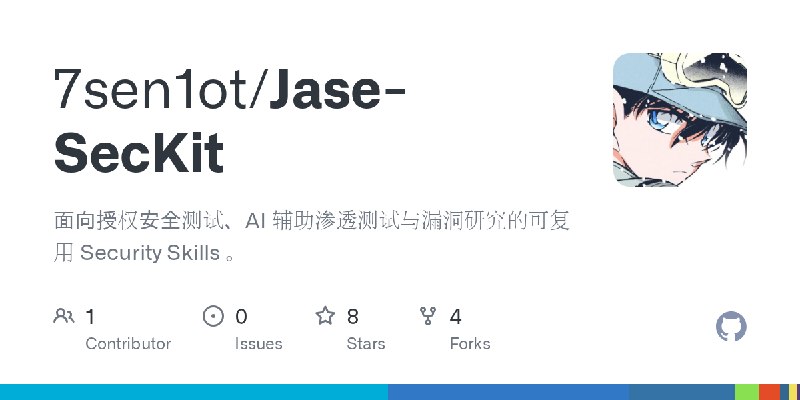
📦 项目名称: Jase-SecKit
👤 项目作者: 7sen1ot
🛠 开发语言: Go
⭐ Star数量: 8 | 🍴 Fork数量: 4
📅 更新时间: 2026-11-11 04:57:55
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: Jase-SecKit
👤 项目作者: 7sen1ot
🛠 开发语言: Go
⭐ Star数量: 8 | 🍴 Fork数量: 4
📅 更新时间: 2026-11-11 04:57:55
📝 项目描述:
面向授权安全测试、AI 辅助渗透测试与漏洞研究的可复用 Security Skills 。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: pen-test-blog
👤 项目作者: Qu0rtz-blip
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-09 02:50:13
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: pen-test-blog
👤 项目作者: Qu0rtz-blip
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-09 02:50:13
📝 项目描述:
网络安全与渗透测试学习仓库,包含课堂实验、CTF题目wp、漏洞复现、安全技术学习笔记。大部分使用markdown语法编写。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: ARTEX-local
👤 项目作者: wpsec
🛠 开发语言: Go
⭐ Star数量: 5 | 🍴 Fork数量: 6
📅 更新时间: 2026-11-06 18:17:18
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: ARTEX-local
👤 项目作者: wpsec
🛠 开发语言: Go
⭐ Star数量: 5 | 🍴 Fork数量: 6
📅 更新时间: 2026-11-06 18:17:18
📝 项目描述:
(经审计本项目不存在后门-main分支保持不变,只修复漏洞-迭代版分支为:artex-iteration)AI 自主渗透测试系统 | 百度“agent+”攻防挑战赛冠军项目 作者已停止维护项目;本仓库保存最后一版源码。Docker 镜像与预编译 Release 已不可用,请按下方说明从源码本地构建容器并运行。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #靶场
📦 项目名称: OWASP-Juice-Shop
👤 项目作者: HJia-shh
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-05 16:51:20
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #靶场
📦 项目名称: OWASP-Juice-Shop
👤 项目作者: HJia-shh
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-05 16:51:20
📝 项目描述:
基于 OWASP Juice Shop 靶场环境,针对现代单页面应用(SPA / Angular + Node.js 架构)开展手工渗透测试。不依赖自动化扫描器的盲打结果,使用 Burp Suite 与浏览器开发者工具,完成juice shop挑战🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #红队 #漏洞
📦 项目名称: sapper-skill
👤 项目作者: uf9n1x
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 05:20:32
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #红队 #漏洞
📦 项目名称: sapper-skill
👤 项目作者: uf9n1x
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 05:20:32
📝 项目描述:
sapper-skill — 授权渗透测试的假设驱动执行 Skill:Python 确定性控制面(v2 事件账本 / claim-lease / 幂等 ingest / 混合召回 / 离线可视化面板)+ 宿主无关的角色协议(Commander / Worker / Verifier),经 DVWA 实战评测与 omp/workbuddy 双宿主验收。Assumption-driven authorized pentest skill with a deterministic Python control plane and host-agnostic role protocol.🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: Full-Chain-Sentinel-System
👤 项目作者: zgsfsec
🛠 开发语言: TypeScript
⭐ Star数量: 541 | 🍴 Fork数量: 172
📅 更新时间: 2026-10-29 18:03:13
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: Full-Chain-Sentinel-System
👤 项目作者: zgsfsec
🛠 开发语言: TypeScript
⭐ Star数量: 541 | 🍴 Fork数量: 172
📅 更新时间: 2026-10-29 18:03:13
📝 项目描述:
【全链哨兵】全流程渗透测试 Agent 系统,支持 Web、小程序、安卓 APP、IOS app(测试中)。安全服务渗透测试辅助工具,禁止用于非法攻击。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #信息收集 #渗透
📦 项目名称: Erdamin-s-Obsidian
👤 项目作者: xed686
🛠 开发语言: Unknown
⭐ Star数量: 3 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 12:59:39
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #信息收集 #渗透
📦 项目名称: Erdamin-s-Obsidian
👤 项目作者: xed686
🛠 开发语言: Unknown
⭐ Star数量: 3 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 12:59:39
📝 项目描述:
🛡️ 57 篇网安自学笔记:Linux → 前后端开发 → Web 攻防 → 代码审计 → 信息收集,按完整学习路线组织的渗透测试向知识库🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #内网 #红队 #漏洞
📦 项目名称: pentest-engineer-anything
👤 项目作者: Catnip202X
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 05:11:49
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #内网 #红队 #漏洞
📦 项目名称: pentest-engineer-anything
👤 项目作者: Catnip202X
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 05:11:49
📝 项目描述:
PEA (Pentest Engineer Anything) — 渗透测试 + 逆向工程工具链:探索链路协议、24 个自研技能、MCP 工具、外部二进制清单与依赖出处🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #信息收集 #渗透
📦 项目名称: PenSkills
👤 项目作者: Aevon-sec
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 02:41:21
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #信息收集 #渗透
📦 项目名称: PenSkills
👤 项目作者: Aevon-sec
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 02:41:21
📝 项目描述:
PenSkills 是一个开源项目,收录一系列面向 Claude / AI Agent 设计的"技能模块"(Skills),用于辅助渗透测试、CTF 靶场演练与安全研究工作流程。每个技能封装了特定场景下的方法论、checklist 与标准化操作流程,帮助安全从业者在授权范围内更高效地完成信息收集、漏洞分析、报告撰写等环节🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #红队
📦 项目名称: dsh-redteam-kit
👤 项目作者: Mal-Suen
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 01:33:37
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #红队
📦 项目名称: dsh-redteam-kit
👤 项目作者: Mal-Suen
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 01:33:37
📝 项目描述:
DSH 红队工具箱:Kali-WSL 驱动的渗透测试 MCP 工具箱 | Red team MCP toolkit for DeepSeek Harness, powered by Kali-WSL🔗 点击访问项目地址
(dsh)的渗透测试模式: 在授权范围内记录目标、探…](/static/https://cdn4.telesco.pe/file/UOPOjolZrB7LQkRhEiHj54v7qJc1FsTiKDBh2MItgUrNHOHLbbt6Pd8T8JOIREtbF5RcECChE8aBpjReAoX4xNpZ-2vthCDXT9CK73OoIHe8fsHGzQXacTxXsD0nLIkq4IfMEZBnBWyD64mUm2kao1r42oTXLmp8rKYNhm4d75HxcvMCzDXXIc6N-C4BPc0WxO98wv0XKES7ct2s-y-tk2NMeQoYfj2B8Heai3iVUBuvkFEiWAL8PtP5pe42-JHLrLGgYyUTyhTonp4XN8C6N_nRKYijCI-84u6_cQ4YhdMqRuFBpoJHftIbiuvD-EmStFgx9gf8xBWijFgWiZK_3Q.jpg)
