
📦 GitHub 全球红队渗透资源中转站。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: eFNsrBGL
👤 项目作者: beacon8832
🛠 开发语言: Unknown
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-17 15:58:23
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: eFNsrBGL
👤 项目作者: beacon8832
🛠 开发语言: Unknown
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-17 15:58:23
📝 项目描述:
2022算机毕设一套 终稿 基于web渗透技术的注入漏洞扫描工具及防护方法的研究与实现_(论文+python源代码+可执行文件)1.zip🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: TestSecScan
👤 项目作者: xsssql
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-16 03:19:34
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: TestSecScan
👤 项目作者: xsssql
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-16 03:19:34
📝 项目描述:
TestSecScan漏洞检测扫描工具🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏扫
📦 项目名称: verify-dont-trust
👤 项目作者: Toxx-dev
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-16 01:37:04
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏扫
📦 项目名称: verify-dont-trust
👤 项目作者: Toxx-dev
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-16 01:37:04
📝 项目描述:
A leak scanner for things that were never meant to ship: old brand names, absolute paths, credential strings, unfinished placeholders. Zero dependencies. · 发布前的泄漏扫描器:旧品牌名、绝对路径、密钥字符串、未替换的占位符。零依赖。 · 公開前の漏れを見つけるスキャナ:古いブランド名、絶対パス、鍵らしい文字列、未置換のプレースホルダ。依存なし。 · 공개 전에 새는 것을 찾는 스캐너: 오래된 브랜드 이름, 절대 경로, 키 모양 문자열, 바꾸지 않은 자리표시자. 의존성 없음.🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: cxscope
👤 项目作者: TrumanWood
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-13 03:28:30
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: cxscope
👤 项目作者: TrumanWood
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-13 03:28:30
📝 项目描述:
本机运行的 Checkmarx One SAST 漏洞看板:多项目/分支/扫描与严重级别联动筛选,攻击向量、污点数据流与修复建议集中查看并一键复制,支持调用本机 CLI 扫描本地代码。 | A local-first Checkmarx One dashboard: filter SAST findings, review attack vectors, data flows and fixes, copy in one click, and run local CLI scans.🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: JustSimple
👤 项目作者: Qmoyue
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 12:20:24
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: JustSimple
👤 项目作者: Qmoyue
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 12:20:24
📝 项目描述:
一个简单的用于 Java 反序列化漏洞识别的扫描agent 兼扫描工具。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: scan-tools
👤 项目作者: sunpu007
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-10 08:01:18
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: scan-tools
👤 项目作者: sunpu007
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-10 08:01:18
📝 项目描述:
漏洞扫描脚本合集🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: VulnScanner
👤 项目作者: jorinchen
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-06 18:31:19
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: VulnScanner
👤 项目作者: jorinchen
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-06 18:31:19
📝 项目描述:
服务器综合漏洞扫描器:端口/服务/Web/PHP2Shell/九类技术栈漏洞检测 + 图形界面🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: dingliu-ai-vulnscan
👤 项目作者: CG794899
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-05 07:14:56
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: dingliu-ai-vulnscan
👤 项目作者: CG794899
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-05 07:14:56
📝 项目描述:
DingLiu网安 · AI自动化挖漏洞(仅限授权目标的AI辅助漏洞扫描框架)🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: secure-system-development
👤 项目作者: bucai2417
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 10:32:26
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: secure-system-development
👤 项目作者: bucai2417
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 10:32:26
📝 项目描述:
系统开发安全防范skill,使用AI开发时就规避风险,免去手动要求。给 AI agent 装上一套可执行的开发安全红线 + 自动扫描器,让你在写登录、建表、配路由、上线前就把漏洞和架构坑挡掉,而不是等出事再补。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #Nuclei #漏洞
📦 项目名称: ARL-Next2
👤 项目作者: buddingworld
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 07:36:09
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #Nuclei #漏洞
📦 项目名称: ARL-Next2
👤 项目作者: buddingworld
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 07:36:09
📝 项目描述:
🚀 自动化资产侦察与漏洞监控平台 (ARL-Next)。重构自 ARL 经典版,升级为 Puppeteer + Nuclei 引擎,打通“天眼查/ICP ➔ 资产发现 ➔ 漏洞扫描➔ 威胁情报追踪”全链路。Vue3 + Flask + Celery 架构,Docker │ 极简部署,AI 二开友好。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: ruoyi-lab
👤 项目作者: xiabai2008
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-03 06:36:56
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: ruoyi-lab
👤 项目作者: xiabai2008
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-03 06:36:56
📝 项目描述:
32 座若依/芋道历史系统复刻靶场 —— 给安全扫描器做验证与能力测量的标尺(含故意保留的漏洞,仅供本地授权测试)🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: provemark-open
👤 项目作者: mw2wbyys6t-sudo
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-02 14:52:10
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: provemark-open
👤 项目作者: mw2wbyys6t-sudo
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-02 14:52:10
📝 项目描述:
Provemark(源印)— 本地零依赖的仓库风险扫描 + DeepSeek Harness 常驻守卫:许可证/依赖漏洞/凭据泄漏/PII/代码级安全(OWASP,CWE 映射)/AI 代码风险/供应链,118 条规则,结论可解释、可门禁、可防退化。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: web-vuln-scanner
👤 项目作者: 24jmz
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-31 01:47:32
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #扫描
📦 项目名称: web-vuln-scanner
👤 项目作者: 24jmz
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-31 01:47:32
📝 项目描述:
Web漏洞扫描平台,基于Python+Flask🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #RCE #漏洞 #命令执行
📦 项目名称: FnOS-GUI-Exploit-Tool
👤 项目作者: 13896167343
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:51:20
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #RCE #漏洞 #命令执行
📦 项目名称: FnOS-GUI-Exploit-Tool
👤 项目作者: 13896167343
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:51:20
📝 项目描述:
本项目是针对 FnOS 系统的综合漏洞利用工具,提供 Web UI (网页版) 和 Desktop GUI (桌面版) 两种交互模式,整合了资产管理、漏洞扫描、文件浏览、远程命令执行 (RCE) 及凭据窃取等核心功能。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #XSS #漏洞
📦 项目名称: Camellia
👤 项目作者: camellia-haven
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:52:03
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #XSS #漏洞
📦 项目名称: Camellia
👤 项目作者: camellia-haven
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:52:03
📝 项目描述:
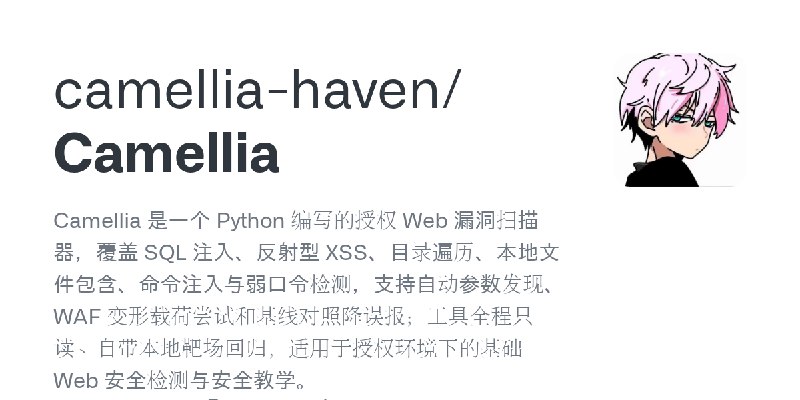
Camellia 是一个 Python 编写的授权 Web 漏洞扫描器,覆盖 SQL 注入、反射型 XSS、目录遍历、本地文件包含、命令注入与弱口令检测,支持自动参数发现、WAF 变形载荷尝试和基线对照降误报;适用于授权环境下的基础 Web 安全检测与安全教学。🔗 点击访问项目地址