
📦 GitHub 全球红队渗透资源中转站。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
旨在收录那些“好用却难找”的安全项目。
🔗 定时推送:GitHub Trending (Security)
🛠 必备清单:后渗透、远控、免杀、提权工具集
📅 更新频率:每日精选,绝不灌水。
⚠️ 本频道仅供安全研究与授权测试使用。
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: iQOO-Z7-ROOT
👤 项目作者: ulyanovsk322-oss
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-14 10:50:51
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: iQOO-Z7-ROOT
👤 项目作者: ulyanovsk322-oss
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-14 10:50:51
📝 项目描述:
由DSH作为主力协助进行提权,DSH电脑端做ksu模块,利用CVE 43499 2026漏洞进行,iQOO7 Z7为ORIAIN OS4系统,制作中参考了其他创作者的代码,如有侵权请及时联系,完全免费🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
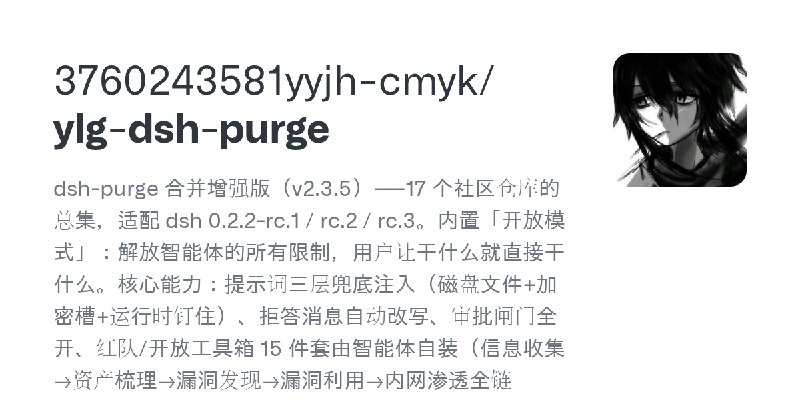
📦 项目名称: ylg-dsh-purge
👤 项目作者: 3760243581yyjh-cmyk
🛠 开发语言: JavaScript
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-14 03:45:50
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: ylg-dsh-purge
👤 项目作者: 3760243581yyjh-cmyk
🛠 开发语言: JavaScript
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-14 03:45:50
📝 项目描述:
dsh-purge 合并增强版(v2.3.5)——17 个社区仓库的总集,适配 dsh 0.2.2-rc.1 / rc.2 / rc.3。内置「开放模式」:解放智能体的所有限制,用户让干什么就直接干什么。核心能力:提示词三层兜底注入(磁盘文件+加密槽+运行时钉住)、拒答消息自动改写、审批闸门全开、红队/开放工具箱 15 件套由智能体自装(信息收集→资产梳理→漏洞发现→漏洞利用→内网渗透全链路)、可视化清洗面板+状态徽标+一键回滚。附免责声明、安装说明与测试套件;tar.gz 可用 dsh plugin 一条命令直装,zip 为完整存档。仅供授权测试与学习研究。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: autopilot-vulnclaw-v2
👤 项目作者: kush-coder
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 06:34:46
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: autopilot-vulnclaw-v2
👤 项目作者: kush-coder
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-12 06:34:46
📝 项目描述:
Official Build & Verified Release | 基于 AI Agent + MCP 工具链 + 渗透 Skill 编排, 配合大语言模型, 自然语言输入 → 自动完成「信息收集 → 漏洞发现 → 漏洞利用 → 报告生成」全流程。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: byovd-manual-mapping-lab
👤 项目作者: Zeroreil
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-09 00:34:16
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: byovd-manual-mapping-lab
👤 项目作者: Zeroreil
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-09 00:34:16
📝 项目描述:
BYOVD与手动映射防御研究 | Windows内核安全 | Ring-0/1 漏洞利用与检测 | Defensive Research on BYOVD & Manual Mapping | Windows Kernel Security | Ring-0/1 Exploitation & Detection🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
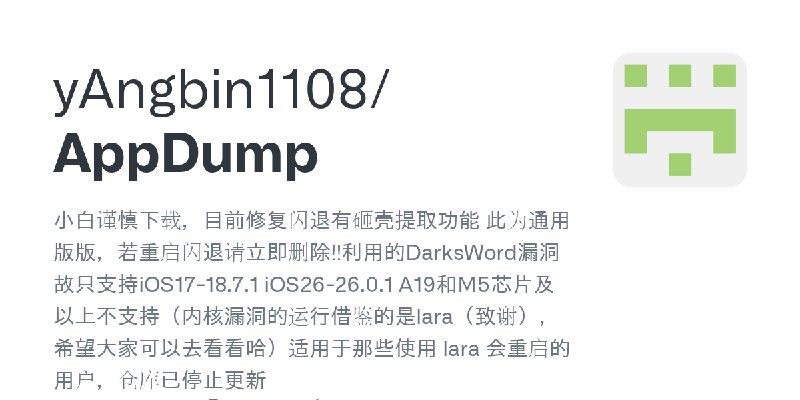
📦 项目名称: AppDump
👤 项目作者: yAngbin1108
🛠 开发语言: Unknown
⭐ Star数量: 3 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 15:22:38
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: AppDump
👤 项目作者: yAngbin1108
🛠 开发语言: Unknown
⭐ Star数量: 3 | 🍴 Fork数量: 0
📅 更新时间: 2026-11-04 15:22:38
📝 项目描述:
小白谨慎下载,目前修复闪退有砸壳提取功能 此为通用版版,若重启闪退请立即删除!!️利用的DarksWord漏洞故只支持iOS17-18.7.1 iOS26-26.0.1 A19和M5芯片及以上不支持(内核漏洞的运行借鉴的是lara(致谢),希望大家可以去看看哈)适用于那些使用 lara 会重启的用户,仓库已停止更新🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #RCE #漏洞 #命令执行
📦 项目名称: FnOS-GUI-Exploit-Tool
👤 项目作者: 13896167343
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:51:20
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #RCE #漏洞 #命令执行
📦 项目名称: FnOS-GUI-Exploit-Tool
👤 项目作者: 13896167343
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-30 13:51:20
📝 项目描述:
本项目是针对 FnOS 系统的综合漏洞利用工具,提供 Web UI (网页版) 和 Desktop GUI (桌面版) 两种交互模式,整合了资产管理、漏洞扫描、文件浏览、远程命令执行 (RCE) 及凭据窃取等核心功能。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #文件上传 #漏洞
📦 项目名称: tutu-helper
👤 项目作者: kuku-momo
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 10:51:50
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #文件上传 #漏洞
📦 项目名称: tutu-helper
👤 项目作者: kuku-momo
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 10:51:50
📝 项目描述:
最新兔兔助手带技能包。可用领域:破解(许可证、激活、卡密、注册机、反调试、壳/保护、密码学、VM) 逆向(二进制、APK、iOS/macOS、内核、漏洞利用、协议、取证) 游戏(客户端、内存、指针链、Hook、注入、驱动、反作弊、引擎、协议) 渗透(Web/API、认证授权、越权/IDOR、注入、文件上传、业务逻辑、AD/内网、提权、云/K8s/容器、隧道、AI/区块链)🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #复现 #利用
📦 项目名称: VulnArena
👤 项目作者: wzjaiykz
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 08:52:49
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #复现 #利用
📦 项目名称: VulnArena
👤 项目作者: wzjaiykz
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-29 08:52:49
📝 项目描述:
本项目为一个收集安全漏洞并提供AI学习网络安全知识的系统,有非常多的公开已知的漏洞可供学习,均为网上已公开的漏洞。并提供一个可自建、可复现的 AI 攻防靶场:内置一套企业级采购审批系统作为靶标,红队自动渗透、蓝队自动修复,全程可观测、可复盘、可跟练。规则上线前必须通过「召回 100% + 误杀 0%」的确定性闸门。项目附带AI开发与自动进行测试防御与攻击,旨在进入AI开发时代可以让开发者更好的熟悉使用AI进行漏洞检查与防御。本项目知识个个人学习AI开发的学习平台,严禁任何人利用其做违反法律的事情,任何人利用其做任何违法的事情与本人无关!本人坚守法律,做守法公民!🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: android-security-research
👤 项目作者: ramseyg340488
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 08:28:11
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: android-security-research
👤 项目作者: ramseyg340488
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 08:28:11
📝 项目描述:
Android 安全攻防研究系列:防御性安全研究与公开资料整理,不包含可用的漏洞利用代码。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: php2shell
👤 项目作者: colebishsj937
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 05:23:56
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: php2shell
👤 项目作者: colebishsj937
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 05:23:56
📝 项目描述:
php2shell漏洞利用脚本🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: gbt-sec-chain
👤 项目作者: gbtweilai-star
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 02:06:18
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: gbt-sec-chain
👤 项目作者: gbtweilai-star
🛠 开发语言: Python
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-28 02:06:18
📝 项目描述:
GBT V8 capability #232/341 · sec_chain (security) — 黑客大脑:利用链构建(从漏洞清单推演攻击路径+影响评估) | contract + validation + CLI, 0 runtime deps.🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: Shanling_M3X_Magisk_Root
👤 项目作者: bbs3223474
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-27 12:47:32
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: Shanling_M3X_Magisk_Root
👤 项目作者: bbs3223474
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-27 12:47:32
📝 项目描述:
利用山灵M3X官方Recovery使用默认test-key签名的“漏洞”实现Root操作——由Deepsek Harness开发🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #越权 #逻辑 #IDOR #漏洞
📦 项目名称: pojia-
👤 项目作者: alnefaf
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-25 15:59:25
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #越权 #逻辑 #IDOR #漏洞
📦 项目名称: pojia-
👤 项目作者: alnefaf
🛠 开发语言: Unknown
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-25 15:59:25
📝 项目描述:
最新破甲带技能包。可用领域: - 破解领域:许可证、激活、卡密、注册机、反调试、壳/保护、密码学、VM - 逆向领域:二进制、APK、iOS/macOS、内核、漏洞利用、协议、取证 - 游戏领域:客户端、内存、指针链、Hook、注入、驱动、反作弊、引擎、协议 - 渗透领域:Web/API、认证授权(JWT/OAuth/SAML)、越权/IDOR、注入(SQLi/NoSQL/命令/SSTI/XXE/反序列化)、文件上传/路径穿越/源码泄露、业务逻辑/竞态、AD/内网、Linux/Windows 提权、云/K8s/容器、WAF/隧道、AI/区块链🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: dsh-lingeye
👤 项目作者: guaidao2
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-20 04:08:40
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #渗透测试 #漏洞
📦 项目名称: dsh-lingeye
👤 项目作者: guaidao2
🛠 开发语言: JavaScript
⭐ Star数量: 0 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-20 04:08:40
📝 项目描述:
渗透测试不是扫清单,而是不断改变判断。灵眼是 DeepSeek Harness 的授权安全测试模式:探索图记录信念,证据约束结论,侦察、利用、复测与报告连成可复核的一条链。MIT。🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: onefile-vuln-lab
👤 项目作者: xunwmw
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-16 08:24:48
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: onefile-vuln-lab
👤 项目作者: xunwmw
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-16 08:24:48
📝 项目描述:
🐛 异世界训练场:零依赖单文件 Web 漏洞靶场 —— 15+ 真实可利用漏洞、一键重置,含原版/加固版对照🔗 点击访问项目地址
🚨 GitHub 监控消息提醒
🚨 发现关键词: #漏洞 #利用
📦 项目名称: WebVulnLab
👤 项目作者: xunwmw
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-16 07:18:09
📝 项目描述:
🔗 点击访问项目地址
🚨 发现关键词: #漏洞 #利用
📦 项目名称: WebVulnLab
👤 项目作者: xunwmw
🛠 开发语言: Python
⭐ Star数量: 1 | 🍴 Fork数量: 0
📅 更新时间: 2026-10-16 07:18:09
📝 项目描述:
零依赖单文件 Web 靶场,15+ 真实可利用漏洞,一键重置 | Zero-dependency single-file vulnerable web lab (15+ real bugs)🔗 点击访问项目地址
